CI/CD คืออะไร และช่วยให้การพัฒนาซอฟต์แวร์ปลอดภัยขึ้นอย่างไร
CI ตรวจโค้ดร่วมกันอัตโนมัติ ส่วน CD จัดการการส่งมอบและ deploy โดยต้องมี Test, สิทธิ์ และวิธีกู้เมื่อผิดพลาด
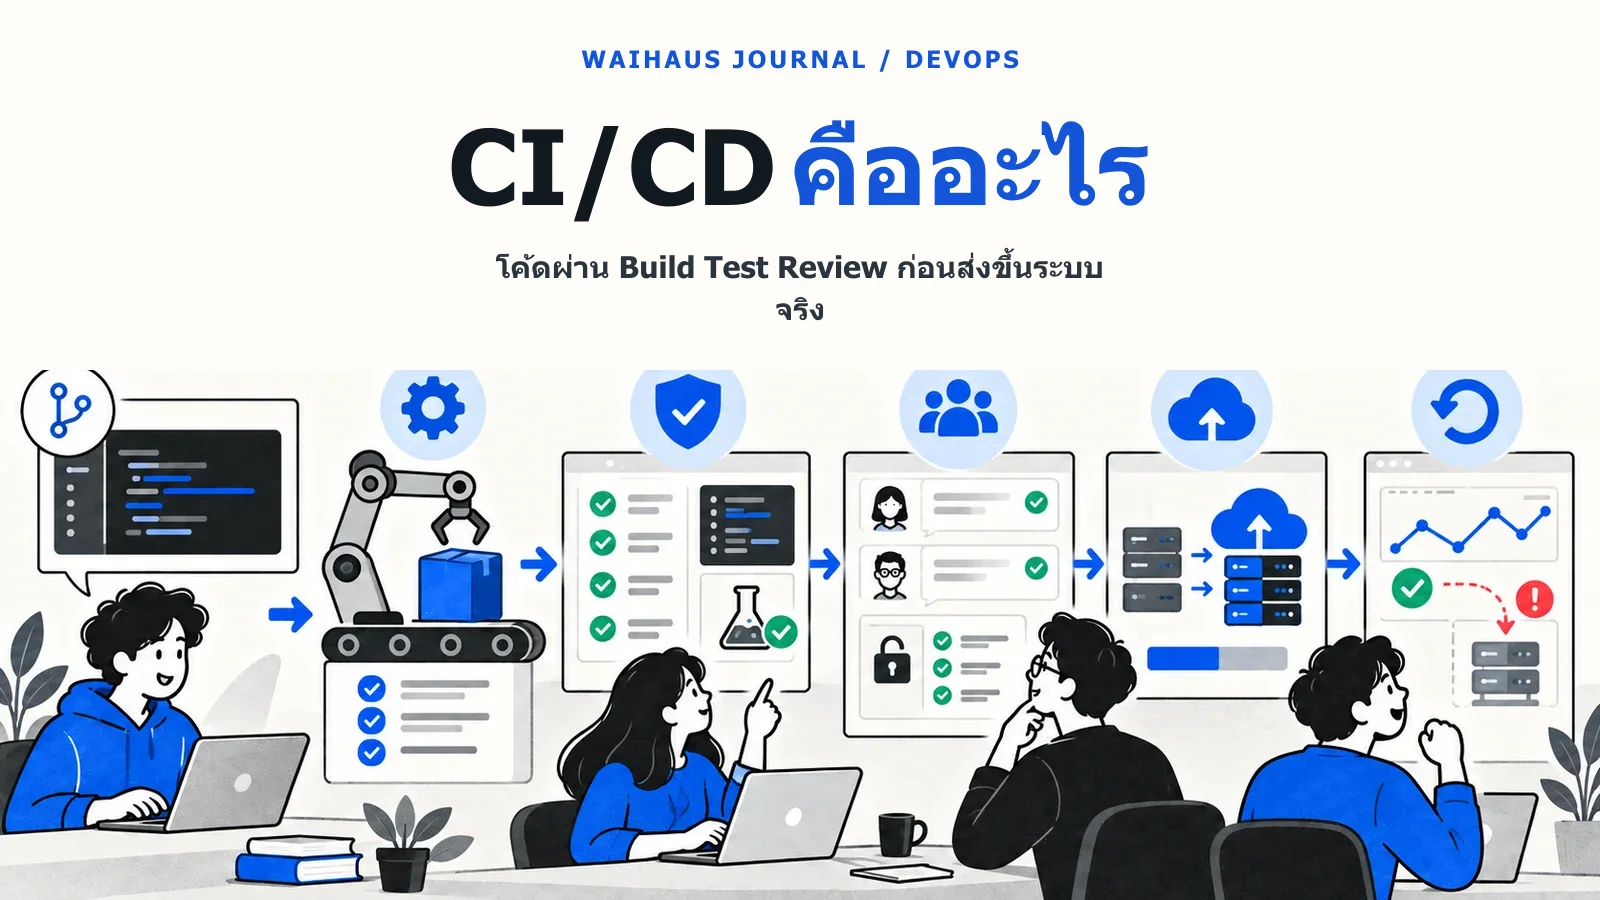
CI (Continuous Integration) คือการรวมและตรวจการเปลี่ยนโค้ดบ่อยด้วยงานอัตโนมัติ เช่น Build และ Test ส่วน CD อาจหมายถึง Continuous Delivery ที่เตรียมงานให้พร้อมปล่อย หรือ Continuous Deployment ที่ปล่อยอัตโนมัติเมื่อผ่านเงื่อนไข ทีมควรเขียนให้ชัดว่าหมายถึงแบบใด เพราะขั้นอนุมัติ Production ต่างกัน
Pipeline ที่เล็กแต่มีประโยชน์
เมื่อเปิด Pull Request ระบบอาจติดตั้ง Dependency ตามไฟล์ล็อก ตรวจรูปแบบ Build และรัน Test สำคัญ หากผ่านจึงให้คน Review หลัง Merge จึงสร้าง Artifact และ deploy ไป Staging แล้วตรวจเส้นทางหลักก่อน Production การอัตโนมัติช่วยลดขั้นตอนมือที่ลืมง่าย แต่ไม่รับประกันความปลอดภัยหาก Test ไม่ครอบคลุมหรือ Secret จัดการผิด
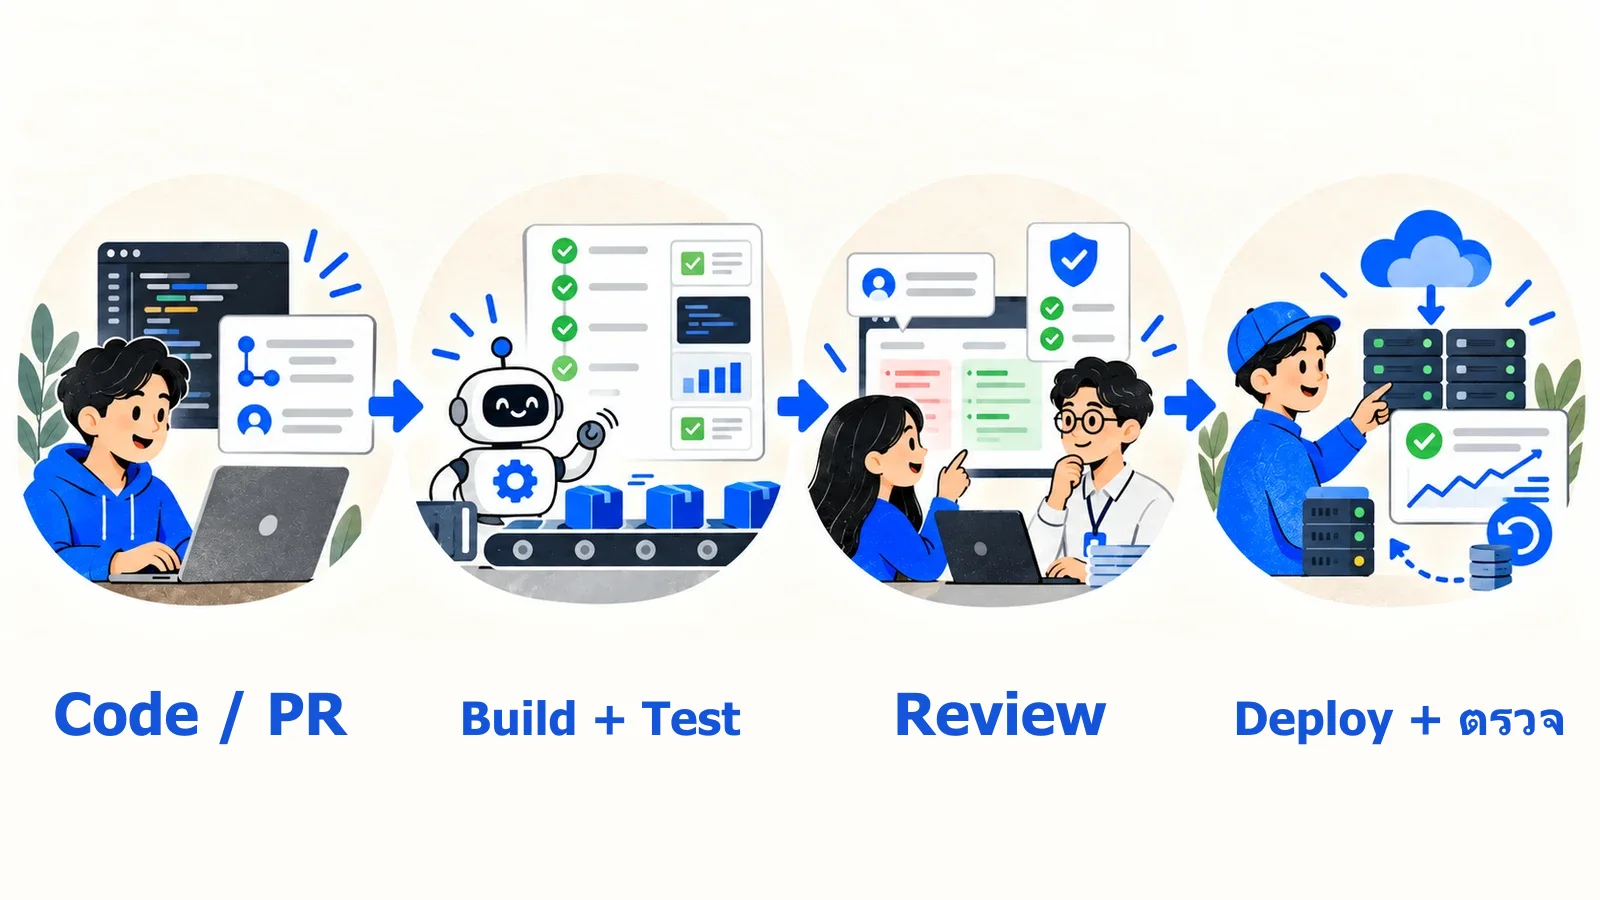
ภาพที่ 1: แต่ละ Gate ให้หลักฐานก่อนเปลี่ยนสภาพแวดล้อม ไม่ใช่เพียงปุ่มปล่อยโค้ด
ตัวอย่างสมมติ: เว็บแอปรับคำขอ
ทุก Pull Request รัน Test กฎสิทธิ์และ Build หากแก้ schema ฐานข้อมูล ต้องตรวจ Migration ในสภาพทดสอบและวางวิธีกู้ก่อนเปิด Staging ไม่ควรให้ผล “Pipeline เขียว” แทนการตรวจว่าคำขอจริงสร้างและอ่านได้ในสภาพแวดล้อมปลายทาง
ความเสี่ยงที่ต้องออกแบบ
กำหนดสิทธิ์ของ Pipeline ให้น้อยที่สุด เก็บ Secret ในระบบที่เหมาะสม แยกสิทธิ์ Staging กับ Production และมีวิธี Rollback หรือแก้เร่งด่วนเมื่อเปิดแล้วผิด หากขั้น deploy อัตโนมัติแต่ไม่มีการตรวจสุขภาพและแจ้งเตือน ระบบอาจส่งข้อผิดพลาดถึงผู้ใช้เร็วกว่าทีมจะรู้
สำหรับรายงาน
วาด Trigger, งานตรวจ, ผู้อนุมัติ, Artifact, สภาพแวดล้อมและวิธีกู้ ระบุ Test ที่รันจริงกับ Test ที่เสนอแยกกัน และไม่ใช้คำว่า “ปลอดภัย” จากการมี CI/CD เพียงอย่างเดียว
อ่าน Git Workflow และ Dev, Staging, Production หรือดู บริการ Web Application
วิเคราะห์กรณีศึกษาเพื่อนำไปเขียนรายงาน
ลองกำหนดกรณีศึกษาเป็น ทีมส่ง Pull Request แล้วต้องตรวจและนำขึ้น Staging และเขียนขอบเขตให้ชัดว่ามีผู้ใช้กลุ่มใด ข้อมูลใดเข้าสู่ระบบ และต้องการผลลัพธ์อะไร เริ่มจากสภาพก่อนพัฒนา แล้วอธิบายการตัดสินใจที่บทความนี้เกี่ยวข้องโดยใช้ตัวอย่างข้อมูลหรือเหตุการณ์ที่สมมติขึ้นอย่างระบุว่าเป็นตัวอย่าง การกำหนดขอบเขตเช่นนี้ช่วยให้ผู้อ่านแยกหลักการทั่วไปออกจากข้อเท็จจริงของโครงการได้
หลักฐานที่ควรแสดงคือ Pipeline ของ lint, build, test, review, deploy และ smoke check ควรอธิบายสัญลักษณ์ คำย่อ หรือเงื่อนไขในหลักฐานนั้นให้ผู้อ่านที่ไม่อยู่ในทีมเข้าใจ และบอกว่ามันเชื่อมกับ Requirement ข้อใด ถ้ามีหลายทางเลือก ให้ระบุเหตุผลที่เลือกทางหนึ่งและผลกระทบต่อผู้ใช้ ทีมพัฒนา หรือผู้ดูแลระบบ แทนการเขียนเพียงว่าใช้แนวทางที่ “ดีที่สุด” โดยไม่มีเกณฑ์เปรียบเทียบ
เกณฑ์ประเมินตัวอย่างคือ การเปลี่ยนที่ไม่ผ่าน gate ไม่ถึงผู้ใช้ และย้อนกลับได้ ส่วนข้อจำกัดที่ต้องระบุคือ CI/CD ที่ดีต้องมีสิทธิ์และความลับที่จัดการถูก ไม่ใช่เพียงกด deploy อัตโนมัติ หากยังไม่ได้ทดลองกับผู้ใช้หรือข้อมูลจริง ให้เขียนว่าเป็นข้อเสนอเชิงออกแบบ ไม่สรุปเป็นผลที่พิสูจน์แล้ว การมีทั้งเกณฑ์และข้อจำกัดช่วยให้รายงานตรวจสอบเหตุผลได้ และเปิดทางให้ผู้อื่นนำกรณีเดียวกันไปทดสอบซ้ำในบริบทของตน
แหล่งข้อมูลประกอบ
- GitHub Docs: Understanding GitHub Actions — Pipeline อัตโนมัติ
- GitHub Docs: Continuous deployment — การปล่อยระบบหลัง Build และ Test