OWASP Top 10 คืออะไร และ Web Application ควรระวังความเสี่ยงใด
ใช้ OWASP Top 10:2025 เป็นกรอบตระหนักความเสี่ยง เช่น สิทธิ์ การตั้งค่า Supply Chain และ Injection โดยตรวจตามบริบทระบบจริง
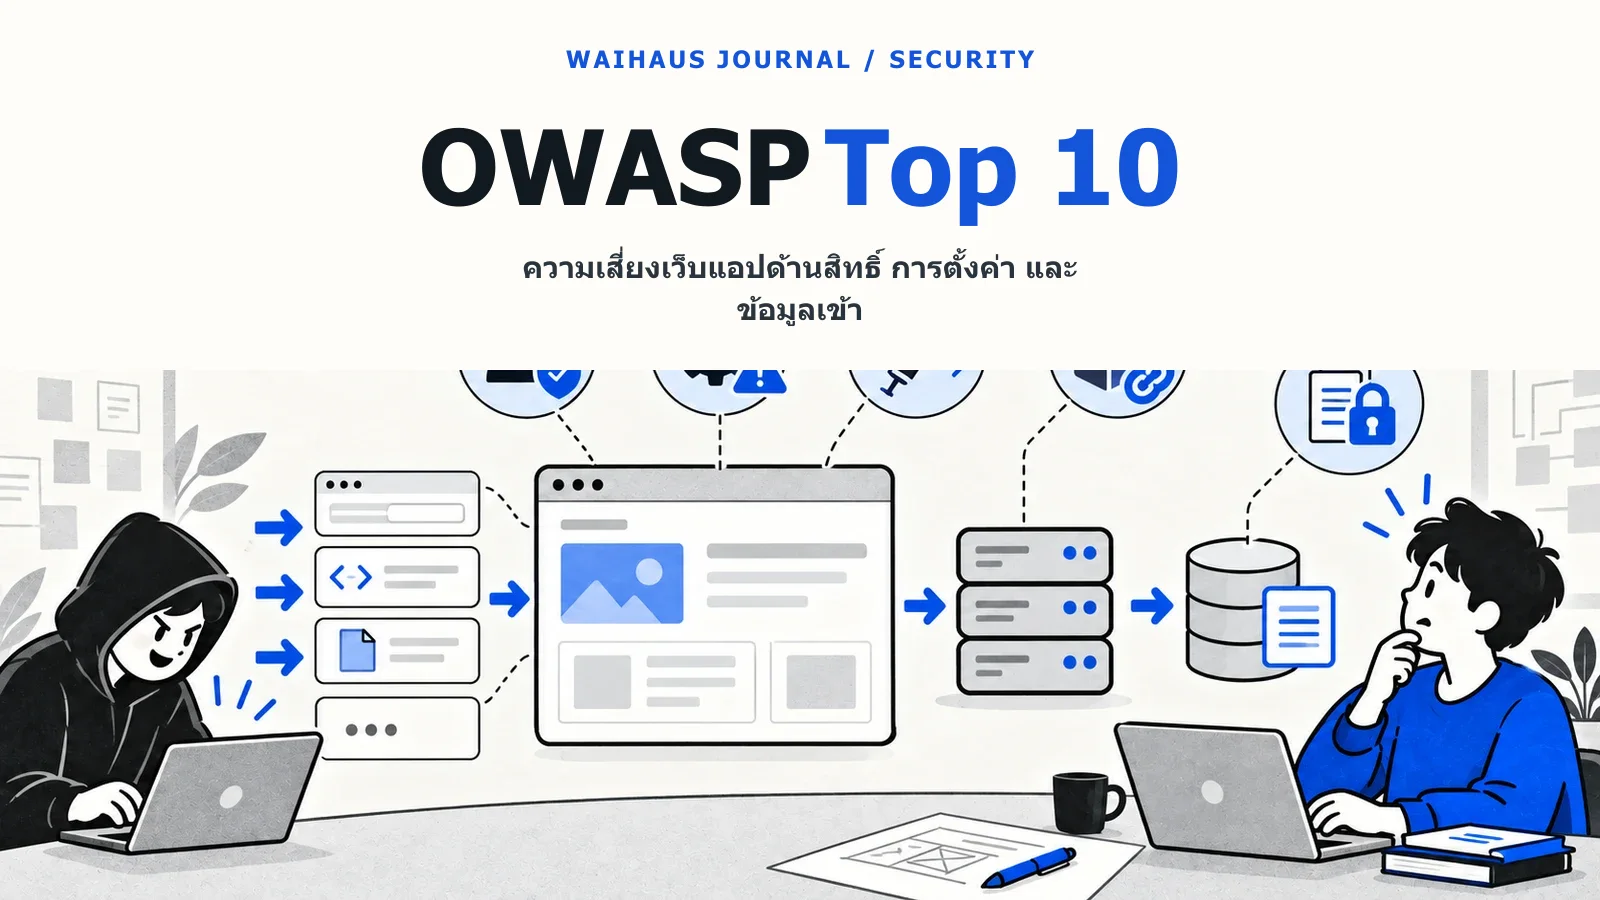
OWASP Top 10 เป็นเอกสารสร้างความตระหนักเรื่องกลุ่มความเสี่ยงสำคัญของ Web Application ฉบับปี 2025 มีหมวดอย่าง Broken Access Control, Security Misconfiguration, Software Supply Chain Failures, Injection และ Authentication Failures รายการนี้ช่วยตั้งคำถาม แต่ไม่ใช่ผลตรวจว่าระบบใดปลอดภัยหรือครบทุกความเสี่ยง
ความเสี่ยงที่เห็นในงานธุรกิจ
สิทธิ์ผิดอาจทำให้ผู้ใช้เปิดข้อมูลคนอื่นด้วยการเปลี่ยนรหัสรายการ การตั้งค่าผิดอาจเปิดหน้าทดสอบหรือข้อมูลลับ Dependency ที่ไม่ได้ดูแลอาจมีช่องโหว่ ส่วน Injection เกิดเมื่อข้อมูลจากผู้ใช้ถูกนำไปประกอบคำสั่งแบบไม่ปลอดภัย แต่ละหมวดต้องแปลงเป็นกรณีทดสอบตามข้อมูลและทางเข้าของระบบจริง
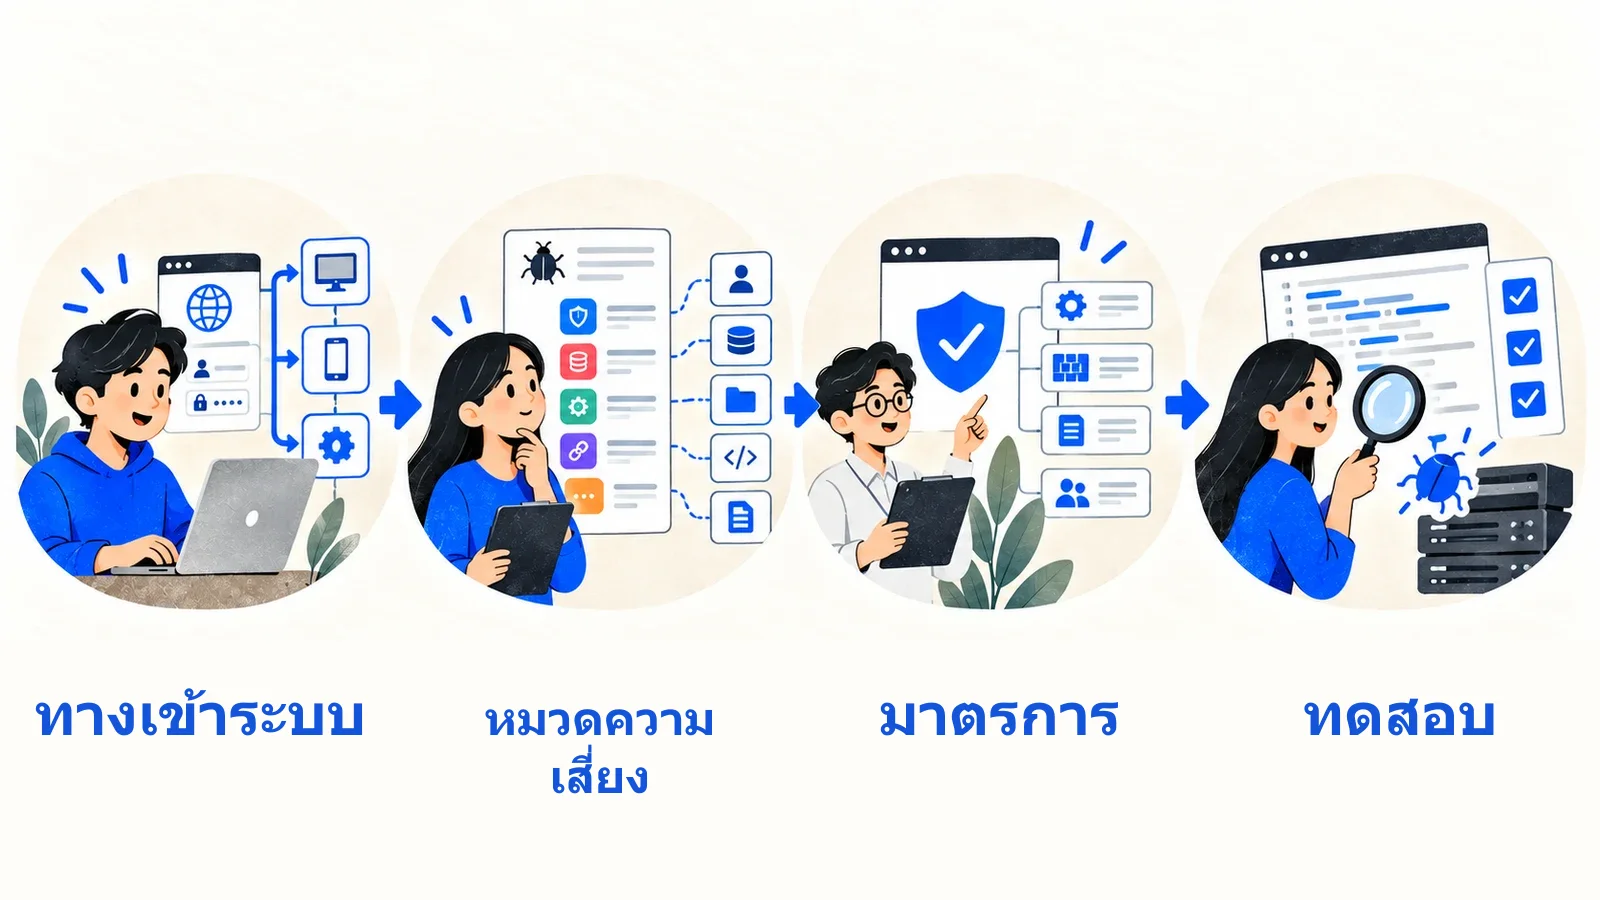
ภาพที่ 1: ใช้หมวดความเสี่ยงถามว่าระบบมีทางเข้าหรือข้อมูลใดได้รับผล ไม่หยุดที่จำชื่อหมวด
ตัวอย่างสมมติ: ระบบคำขอหลายองค์กร
ผู้ใช้ Login ถูกต้องแต่เปิดคำขอขององค์กรอื่นด้วยการเปลี่ยนเลขใน URL นี่คือปัญหาสิทธิ์ระดับรายการที่ต้องตรวจฝั่ง Server อีกกรณีคือทีมเก็บ Secret ในไฟล์ที่ติดไปกับ Source ซึ่งเป็นความเสี่ยงด้านการตั้งค่าและ Supply Chain/การจัดการงานพัฒนา การแก้ต้องดูสาเหตุและวิธีป้องกันซ้ำ ไม่เพียงปิดหน้าจอที่พบ
วิธีใช้ OWASP ในโครงการ
ทำบัญชีข้อมูลสำคัญ ผู้ใช้ ช่องทางเข้า และระบบภายนอก แล้วไล่หมวดที่เกี่ยวข้อง เลือกมาตรการและกรณีทดสอบ เช่น ตรวจสิทธิ์ทุก Request, ตรวจ Dependency และกำหนดการแจ้งเหตุผิดปกติ ทบทวนเมื่อระบบเปลี่ยน ไม่ถือว่าทำตาม Top 10 แล้วไม่ต้องทดสอบเชิงลึกหรือดูความเสี่ยงเฉพาะธุรกิจ
สำหรับรายงาน
ระบุฉบับที่อ้างอิงว่า OWASP Top 10:2025 เลือก 2–3 หมวดที่ตรงระบบ อธิบายทางโจมตี ผลกระทบ มาตรการ และหลักฐานการตรวจ ถ้ายังไม่ได้ทดสอบ ให้ใช้คำว่า “ความเสี่ยงที่ควรตรวจ” ไม่กล่าวว่าระบบมีช่องโหว่หรือปลอดภัยแล้ว
อ่าน SQL Injection และ Authentication กับ Authorization หรือดู บริการ Web Application
วิเคราะห์กรณีศึกษาเพื่อนำไปเขียนรายงาน
ลองกำหนดกรณีศึกษาเป็น เว็บแอปที่มี Login, upload และหน้า Admin และเขียนขอบเขตให้ชัดว่ามีผู้ใช้กลุ่มใด ข้อมูลใดเข้าสู่ระบบ และต้องการผลลัพธ์อะไร เริ่มจากสภาพก่อนพัฒนา แล้วอธิบายการตัดสินใจที่บทความนี้เกี่ยวข้องโดยใช้ตัวอย่างข้อมูลหรือเหตุการณ์ที่สมมติขึ้นอย่างระบุว่าเป็นตัวอย่าง การกำหนดขอบเขตเช่นนี้ช่วยให้ผู้อ่านแยกหลักการทั่วไปออกจากข้อเท็จจริงของโครงการได้
หลักฐานที่ควรแสดงคือ ตาราง endpoint, ข้อมูลสำคัญ, หมวดความเสี่ยง และมาตรการตรวจ ควรอธิบายสัญลักษณ์ คำย่อ หรือเงื่อนไขในหลักฐานนั้นให้ผู้อ่านที่ไม่อยู่ในทีมเข้าใจ และบอกว่ามันเชื่อมกับ Requirement ข้อใด ถ้ามีหลายทางเลือก ให้ระบุเหตุผลที่เลือกทางหนึ่งและผลกระทบต่อผู้ใช้ ทีมพัฒนา หรือผู้ดูแลระบบ แทนการเขียนเพียงว่าใช้แนวทางที่ “ดีที่สุด” โดยไม่มีเกณฑ์เปรียบเทียบ
เกณฑ์ประเมินตัวอย่างคือ ทีมระบุจุดเสี่ยงและมีหลักฐานทดสอบที่เกี่ยวข้อง ส่วนข้อจำกัดที่ต้องระบุคือ Top 10 เป็นรายการจัดลำดับความเสี่ยง ไม่ใช่รายการตรวจครบทุกช่องโหว่ หากยังไม่ได้ทดลองกับผู้ใช้หรือข้อมูลจริง ให้เขียนว่าเป็นข้อเสนอเชิงออกแบบ ไม่สรุปเป็นผลที่พิสูจน์แล้ว การมีทั้งเกณฑ์และข้อจำกัดช่วยให้รายงานตรวจสอบเหตุผลได้ และเปิดทางให้ผู้อื่นนำกรณีเดียวกันไปทดสอบซ้ำในบริบทของตน
แหล่งข้อมูลประกอบ
- OWASP Top 10:2025 Introduction — รายชื่อและขอบเขตหมวดความเสี่ยงฉบับ 2025